Understanding Personal Agent Protocol
ユーザーの代わりに予約や買い物、問い合わせをこなすパーソナル AI エージェントが増えています。たとえば Meta の AI エージェント Muse は、企業のサイトで買い物をし、サポートへの問い合わせまで済ませます。
ところが、企業の側にはエージェントを受け入れる仕組みがありません。アクセスしてきたのが本人なのか、本人に頼まれたエージェントなのか、不正なボットなのかを見分けられず、エージェントをまとめてブロックする企業も出てきました。
この問題に対して Sierra と Meta が 2026 年 10 月に提案したのが Personal Agent Protocol (通称 Poppy) で、11 月 13 日に v1.0 がリリースされました。リリースに合わせて Shopify は全加盟店で Poppy を有効にし、Muse も全ユーザーを対象に、訪れたサイトでまず Poppy を探すようになりました。デザインパートナーは 100 社を超えています。
先に結論を書いておきます。このプロトコルを使うと、企業はどのエージェントが、何を許されてアクセスしてきたのかを確かめられます。しかし、それが誰の代理なのか、ユーザーが本当にその操作を頼んだのかは、エージェントの申告を信じるしかありません。企業にできるのは、問題を起こしたエージェントを後から見分けて、そのエージェントだけを制限したり拒否したりすることです。申告の偽りや権限の乱用を、未然に防ぐ仕組みではありません。
本記事では、企業がプロトコルで何を確かめられるのかに注目して、仕組みを見ていきます。内容は執筆時点の仕様 v1.0 に基づいています。
1. 任せきるか、ブロックするか
現在のエージェントには、ユーザーのパスワードでサインインして本人として振る舞うか、企業にブロックされて何もできないかの二択しかありません。パスワードを渡してしまえば、ユーザーはエージェントに何をさせるかを制限できませんし、企業はエージェントと人間を区別できません。このままエージェントにできることが増えれば、企業は検知を強め、エージェントはそれをかいくぐろうとする、いたちごっこが続きます。
Personal Agent Protocol は、この二択の間に段階を設けようとしています。たとえば航空会社なら、フライトの検索はどのエージェントにも許し、旅程の閲覧はサインインしたエージェントだけに認め、航空券の購入にはユーザーの承認を求める、といった設計ができます。ユーザーも、旅程は見せてよいが変更はさせない、と決められます。
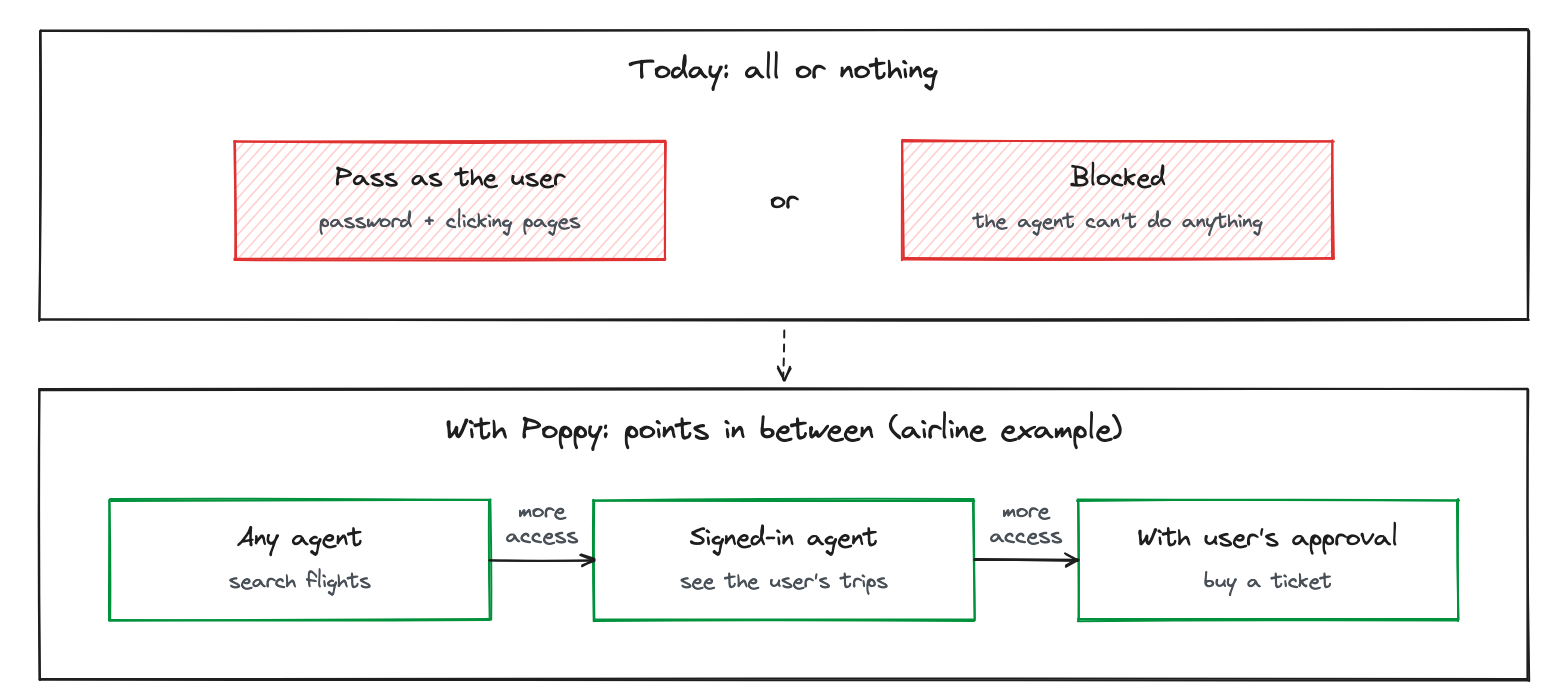 二択の現状と、Personal Agent Protocol が作る中間の段階
Sierra は公式ブログで、「エージェントにどこまでアクセスさせるかはユーザーが決め、何ができるかの範囲は企業が決める」という役割分担を原則に挙げています。Muse を運営する Meta もブログで、負荷の急増や不正利用を心配する企業の立場に理解を示しながら、「エージェントを追い返せば、その背後にいる顧客も追い返すことになる」と書いています。
2. Personal Agent Protocol の全体像
Personal Agent Protocol に登場するのは以下の 3 者です。
- ユーザー: パーソナル AI エージェントに作業を任せる人
- パーソナル AI エージェント: ユーザーの代わりに企業とやり取りするソフトウェア (例: Muse)
- 企業: プロトコルを実装し、エージェントを受け入れる側
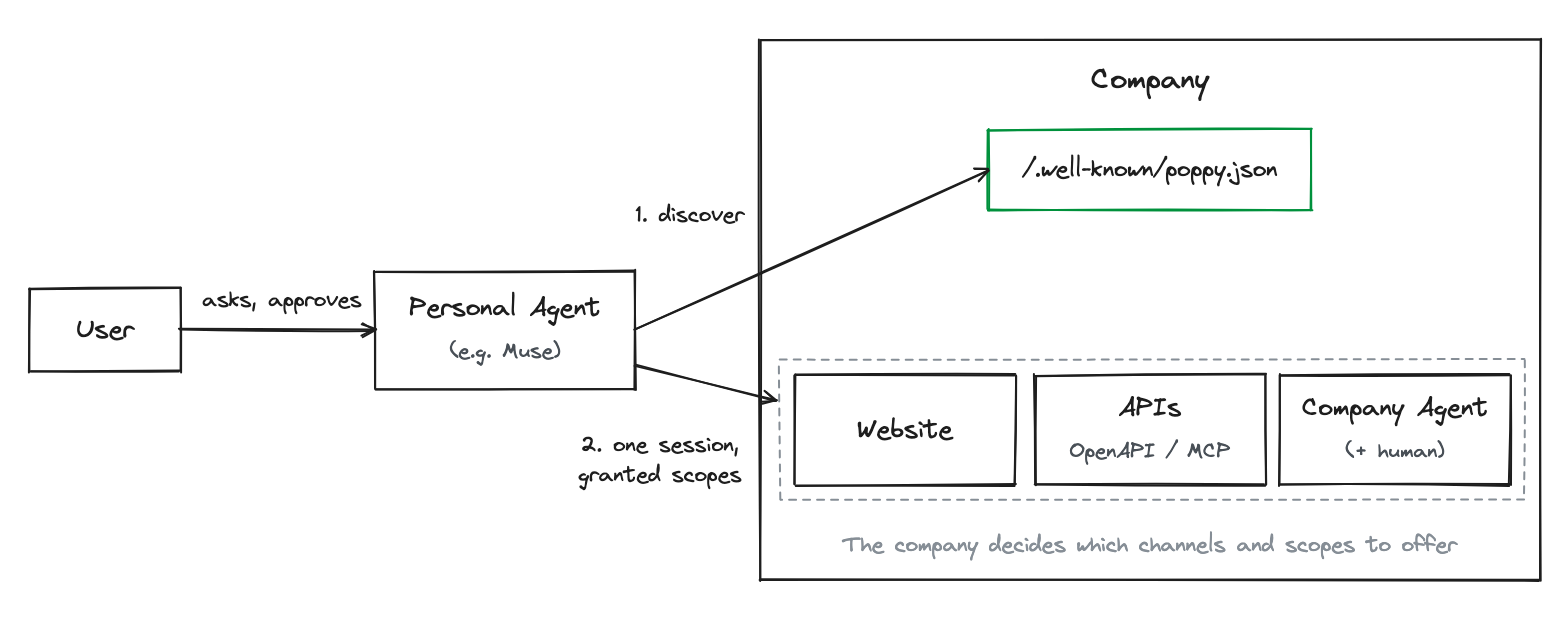 Personal Agent Protocol の全体像
起点は、企業が https://{domain}/.well-known/poppy.json に置く JSON です。エージェントはまずこれを読み、その企業が何を提供しているかを把握します。
{
  "protocol_version": "1.0",
  "organization": { "name": "Example Company", "domain": "example.com" },
  "auth": {
    "scopes": {
      "orders:read": "See your orders, returns, and bookings. Needed to track an order or find one to change",
      "orders:write": "Exchange or return items, and change bookings. Needed for any change to an order"
    },
    "scope_hints": {
      "orders:read": { "changes": "none", "personal_data": true },
      "orders:write": { "changes": "irreversible", "personal_data": true }
    }
  },
  "agent": {
    "protocols": [{
      "type": "poppy",
      "endpoint": "https://api.example.com/poppy/conversations",
      "description": "Anything about your orders, returns, account, and our products"
    }]
  },
  "web": { "browser_session_endpoint": "https://example.com/poppy/browser-session" },
  "tasks": { "endpoint": "https://api.example.com/poppy/tasks" },
  "apis": [
    { "type": "openapi", "url": "https://api.example.com/openapi.json", "description": "Orders, returns, and exchanges" },
    { "type": "mcp", "url": "https://mcp.example.com/mcp", "description": "Product search and sizing" }
  ]
}
auth には、企業が定義したスコープとその説明が入ります。サインインの方法はここには書かれておらず、エージェントは企業の認可サーバーが公開するメタデータ (例: https://auth.example.com/.well-known/oauth-authorization-server) から読み取ります。agent、web、apis は、エージェントが企業とやり取りする 3 つの経路で、順に企業側の AI エージェント (Company Agent) との会話、Web サイト、API にあたります。tasks は、プロトコルで提供していないタスクの一覧やエージェント向けのスキル、フィードバックの窓口を返すエンドポイントです。
仕様の例をもとに、ユーザーが「注文したジャケットが寒いので、暖かいものに替えたい」と頼んだときの流れを追ってみます。
- エージェントは企業の
poppy.jsonを読み、会話や API の場所を知る - サインインしないまま、Company Agent に「同じジャケットの暖かいモデルに M サイズはあるか」と尋ねる
- 交換には注文の情報が必要なので、ユーザーが企業のページでサインインし、注文の閲覧と変更を許可する
- エージェントが交換の API を呼ぶと、企業は実行せずに「差額 70 ドルで交換する」という条件を返す
- エージェントがユーザーに条件を見せて承認をもらい、それを付けて同じリクエストを送り直すと、企業が交換を実行する
v1.0 では、アカウントへのアクセスに標準の OAuth を使います。トークンも OAuth のアクセストークンとリフレッシュトークンなので、必要な標準に対応していれば、企業は既存の認可サーバーを使えます。プロトコルが OAuth に追加したものは、OAuth より厳しいいくつかの規定と、企業が何を提供しているかを公開する poppy.json、すべてのリクエストに付くセッションヘッダー、Web サイトや API、会話でのやり取りの方法、タスクの案内、拡張です。
3. 企業の問いにどう答えるか
エージェントからリクエストが届いたとき、企業が知りたいのは以下の 5 つです。この章では、それぞれに仕様がどう答えているかを見ていきます。
- どのエージェントか
- 誰の代理か
- 何が許可されているか
- どのセッションか
- 本人が頼んだ操作か
どのエージェントか
エージェントは、事前登録で発行された ID ではなく、以下のようなメタデータを置いた URL を client_id として名乗ります。
{
  "client_id": "https://agent.example/agent.json",
  "client_name": "Example Agent",
  "jwks_uri": "https://agent.example/jwks.json",
  "redirect_uris": ["https://agent.example/oauth/callback"],
  "token_endpoint_auth_method": "private_key_jwt"
}
企業はこのメタデータを取得して、エージェントの名前と公開鍵の場所 (jwks_uri) を知ります。公開鍵は client_id と同じドメインに置く決まりなので、エージェントは対応する秘密鍵で署名した JWT を送ることで、その client_id のエージェントとして認証されます。この方式は IETF で策定中の OAuth Client ID Metadata Document (CIMD) に沿ったもので、MCP の認可仕様にも採用されています。
jwks_uri の鍵がリクエストに直接署名するのは、認可サーバーでのクライアント認証だけです。毎回のリクエストに付くセッションヘッダーには、この鍵が保証した有効期限 24 時間以内の鍵を、User ID ごとに使い分けて署名します。漏れた鍵を悪用できるのは有効期限までで、別の User ID に署名した鍵を企業が拒否すれば、被害を 1 人に絞れます。既存のボット対策向けには、Web Bot Auth によるエージェント運営者の署名も推奨されています。
仕様は、jwks_uri の鍵での署名に RSA のブラインド署名を使うことも推奨しています。エージェント運営者はユーザーの端末が作った JWT に中身を見ずに署名するので、ユーザーがどの企業を使っているかを知りません。その代わり、どのユーザーの端末もエージェントの正規の署名を得られるので、運営者は署名を通じて特定のユーザーを止められません。
企業は client_id ごとに許可リストや拒否リスト、レート制限を設定でき、不正利用があればその client_id を無効にできます。
誰の代理か
エージェントは、企業の API や会話へのリクエストすべてにセッションヘッダー (Poppy-Session) を付けます。中身はリクエストごとに署名する JWT で、以下のようにセッション ID (sid)、User ID (sub)、リクエストのメソッドと URL、サインイン後はアクセストークンのハッシュ (ath) を含みます。セッションを開始するための手順は特になく、新しい sid を付けた最初のリクエストがそのままセッションの始まりになります。
{
  "iss": "https://agent.example/agent.json",
  "aud": "https://auth.example.com",
  "sid": "Yx2b7Qd_Kp8mR3vT1nWc4A",
  "sub": "usr_Q7c1vK",
  "htm": "POST",
  "htu": "https://api.example.com/orders/ord_7Hk2/exchanges",
  "iat": 1790900000,
  "jti": "e1j3V_bKic8-LAEBq7Rw2g",
  "ath": "fUHyO2r2Z3DZ53EsNrWBb0xWXoaNy59IiKCAqksmQEo"
}
User ID は、エージェントがユーザーと企業の組ごとに割り当てる ID です。企業は再訪したユーザーを識別できますが、ID は個人情報と無関係なので誰かは分からず、企業ごとに異なるので他社と突き合わせることもできません。ただし、サインインするとそれまでの訪問がアカウントに結び付くため、サインインしない閲覧には使い捨ての User ID も使えます。
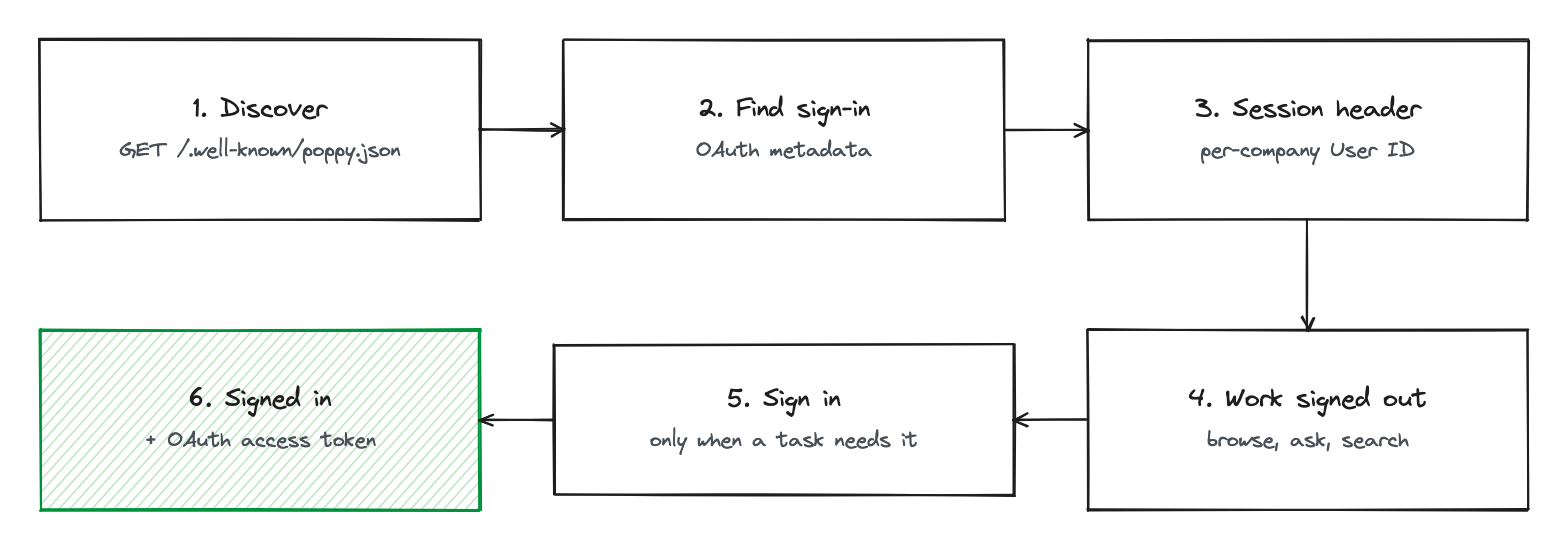 Discovery からサインインまでの流れ
何が許可されているか
タスクにアカウントが必要になった時点で、ユーザーがサインインします。使うのは標準の OAuth で、方法は 2 つあります。Direct Sign-In (認可コードフローと PKCE) では、ユーザーが自分のブラウザで企業のページを開いて許可します。Device Sign-In (Device Authorization Grant) では、エージェントが示したリンクとコードを使い、スマートフォンなど別の端末から許可します。仕様が推奨するのは Direct のほうです。Device は必ず別の端末で許可するため、他人が始めたサインインをユーザーに許可させるフィッシングに悪用されやすいからです。
何を許すかはスコープで表し、スコープは企業ごとに定義します。エージェントは企業が用意したスコープから必要なものを要求し、ユーザーはその中から許可するものを選びます。1 章で触れた役割分担は、この仕組みで実現されています。企業は API と Company Agent の両方でスコープを強制するので、エージェントは許された範囲を超えて操作できません。アクセストークンを DPoP でエージェントの鍵に結び付けるかどうかは企業が決めます。結び付けない場合でも、セッションヘッダーはトークンのハッシュを含めて署名されているので、企業がヘッダーを検証していれば、トークンだけを盗んでも使えません。ただし、ブラインド署名など、ユーザーの端末が署名を得られるエージェントでは、同じエージェントの別のユーザーがヘッダーを作れるので、DPoP でユーザーごとの鍵に結び付けると、この隙を狭められます。
スコープの範囲は強制できても、許可したのが本当にユーザー本人なのか、サインインを始めた人と同じ人なのかは、企業には分かりません。トークンはサインインを始めた側に渡り、誰が許可したかはどこにも示されないからです。同じエージェントの別のユーザーが始めたサインインでも、企業から見れば正規のリクエストです。
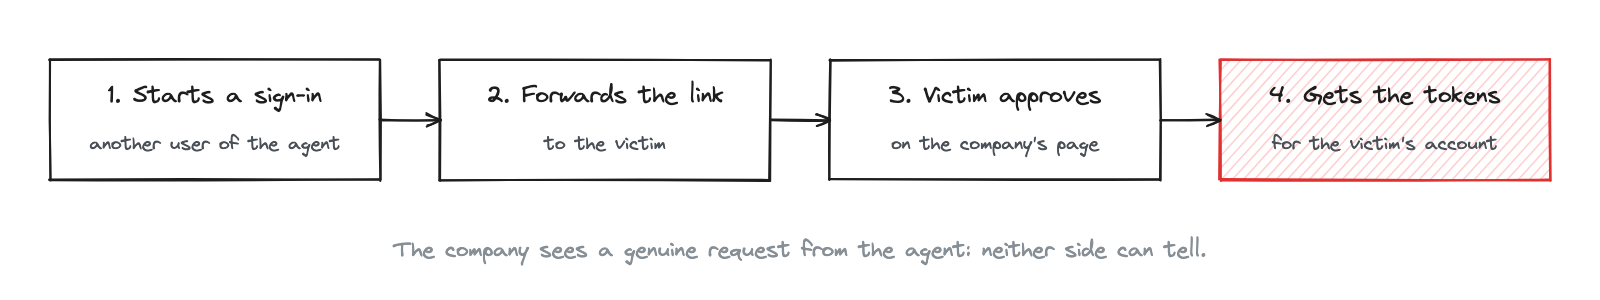 他人が始めたサインインを、被害者が許可してしまう
仕様は、OAuth のクロスデバイスのフローと同じく、このリスクを受け入れています。そのうえで、同意画面に「いまこのエージェントに頼んだ場合だけ続けてください」と書くことと、以前に許可したものも含めて付与するスコープをすべて表示することで、被害を抑えようとしています。求められた以上のスコープを付与してはならないという OAuth より厳しい規定があるのも、承認した人が見ていないスコープを渡さないためです。
どのセッションか
1 つのセッションは、Web サイト、API、会話の 3 つの経路で共有できます。2 章の例なら、サインイン前に Company Agent にした質問と、サインイン後に API で頼んだ交換を、企業は一連の利用として扱えます。3 つの経路をすべて用意する必要はなく、どれか 1 つから始めて、あとから追加することもできます。
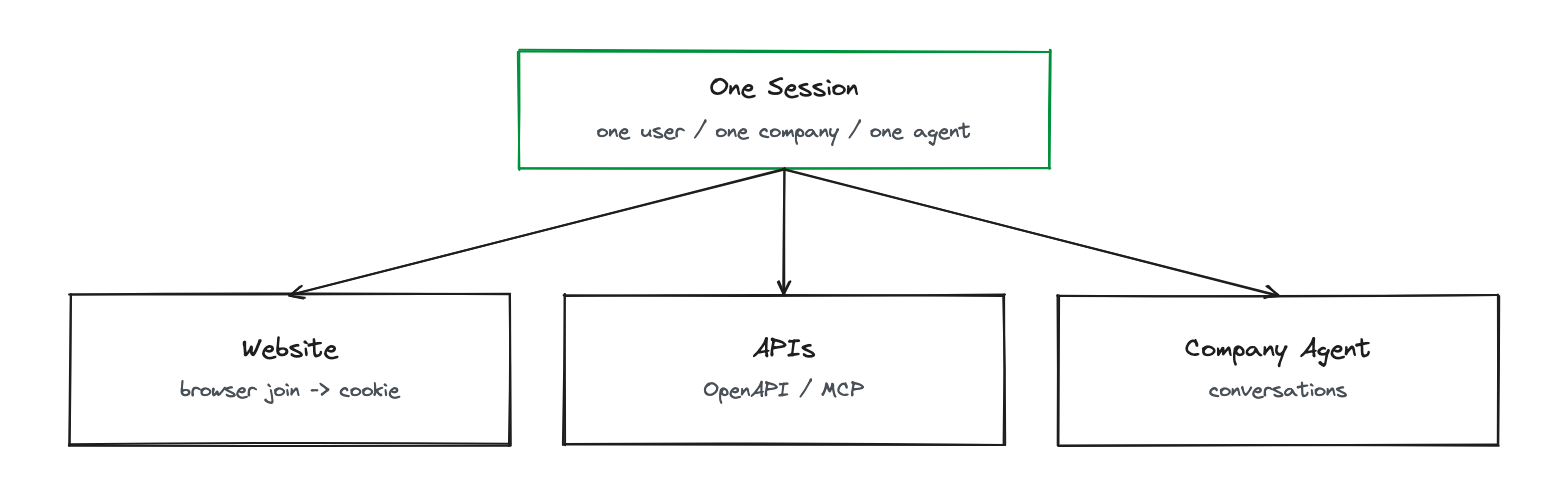 1 つのセッションを 3 つの経路で共有する
Web サイトでは、エージェントが制御するブラウザをセッションに参加させます。ブラウザが企業のページからワンタイムコードを受け取り、エージェントがそのコードを自分のリクエストで認可すると、企業はブラウザにセッションの Cookie を発行します。アクセストークンはブラウザを通りません。
既存の Web サイトには、スコープを適用できないこともあります。その場合、企業は web.unscoped を宣言し、サインインしたブラウザには Web サイト上でアカウントができることすべてが許されることをスコープの説明に明記したうえで、ユーザーの許可を得ます。ブラウザから使われたくなければ web.disabled で意思を示せますが、強制はできません。ブラウザを操作しているのがエージェントか人間かを常に見分けられるわけではないと、仕様自身も認めています。
チェックインのように本人に操作してほしい手順があれば、企業は Browser Control 拡張でその手順に印を付け、エージェントからユーザーにブラウザの操作を渡してもらえます。もっとも、ページが読み取る「いま操作しているのは誰か」という値には署名がありません。仕様も、これを本人が操作した証拠として扱ってはならないとしています。
本人が頼んだ操作か
2 章の例の 4 と 5 は、operations 拡張の仕組みです。交換や予約の変更、解約のように影響の大きい操作の前に、正確な条件に対する承認を取ります。企業はまずリクエストを実行せずに断り、以下のような操作 (operation) を返します。
{
  "operation_id": "exc_5Rt2",
  "revision": "1791487200-k3Jd9Qx2mW8v",
  "summary": "Exchange the Stormline Jacket (M) on order ord_7Hk2 for the Stormline Insulated Jacket (M), for $70.00 more, charged to the card used for the order.",
  "terms": {
    "order_id": "ord_7Hk2",
    "item_id": "itm_4Qa",
    "replacement_sku": "stormline-insulated-m",
    "price_difference": { "amount": "70.00", "currency": "USD" }
  },
  "expires_at": "2026-10-08T12:20:00-07:00"
}
summary はユーザーがそれだけ読めば判断できる説明です。terms は同じ条件を JSON で表したもので、エージェントは頼んだ内容と一致するかをこれで確かめます。承認するのは、条件を見せられたユーザーか、「差額が 20 ドル未満の交換なら進めてよい」といったユーザーの指示を受けたエージェントです。
エージェントは承認を付けて同じリクエストを送り直し、企業は承認されたリビジョン (revision) と現在の条件が一致することを確かめてから実行します。条件が変わればリビジョンも変わり、承認はやり直しです。エージェントが指示に基づいて承認していた場合は、新しい条件をユーザーに確認しなければなりません。同じ承認で何度送り直しても、実行されるのは 1 回だけです。
承認が付いていても、企業は自分の判断で実行を断れます。その際、ユーザー向けの短い説明や代わりの方法は返せますが、理由コードは返しません。仕様によると、コードを返すと回避策の手がかりを与え、企業のリスク判定の基準も明かしてしまうからです。また、操作ごとに「ユーザー本人の承認」を必須にする仕組みは、承認者を企業が確かめられない以上は強制できないとして見送られました。
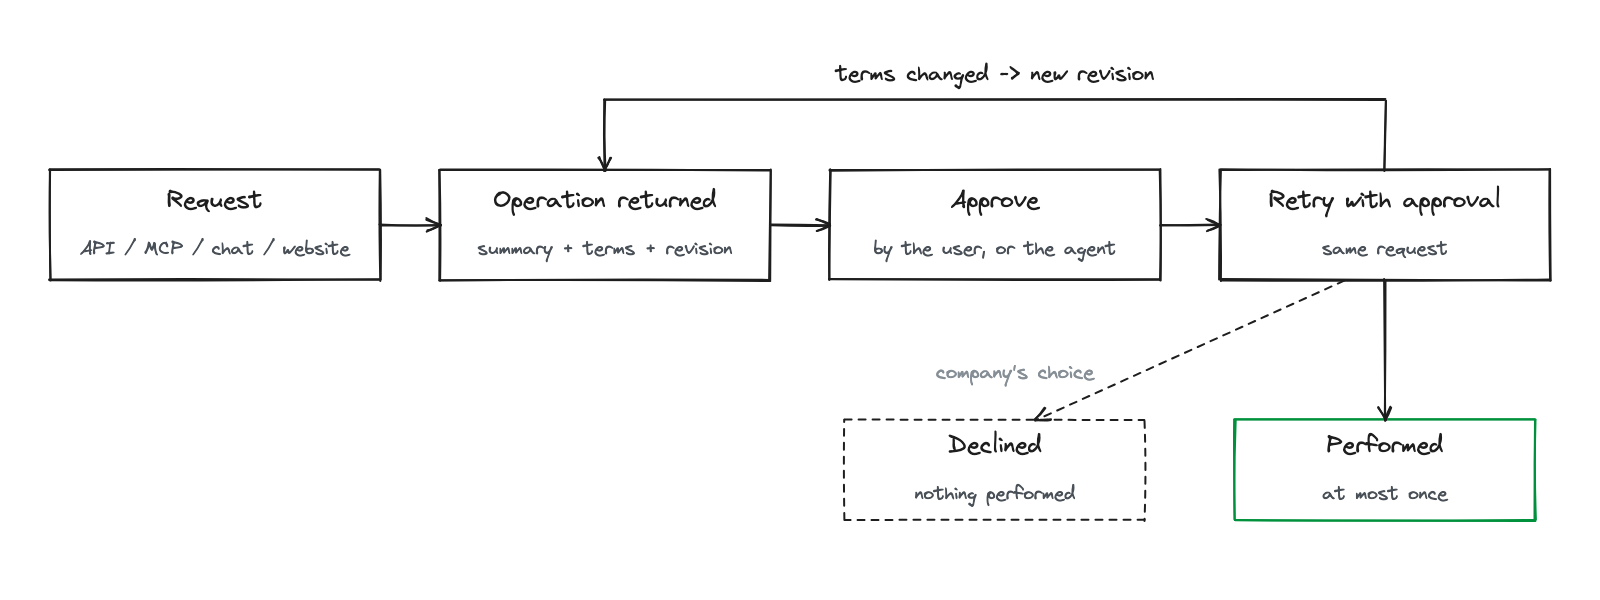
operations 拡張の流れ
4. 企業が確かめられる範囲
3 章の問いのうち、企業が確かめられるのは、どのエージェントか (署名)、何が許可されているか (スコープ)、どのセッションか (セッションヘッダーと Cookie) の 3 つです。
残る 2 つ、誰の代理か、本人が頼んだ操作かは、エージェントの申告を信じるしかありません。User ID はエージェントが割り当てた ID にすぎず、承認もエージェントが伝えてくるものだからです。仕様もこの限界を認めていて、本人がサインインしたかについては "A Company can't always verify this"、operations については "Accepting only user approvals still relies on the Personal Agent's statement, and doesn't show that the User approved." と述べています。そのため、本人の承認を確かめたい操作は operations で受け付けず、自社の Web サイトやアプリで本人に確認するよう勧めています。
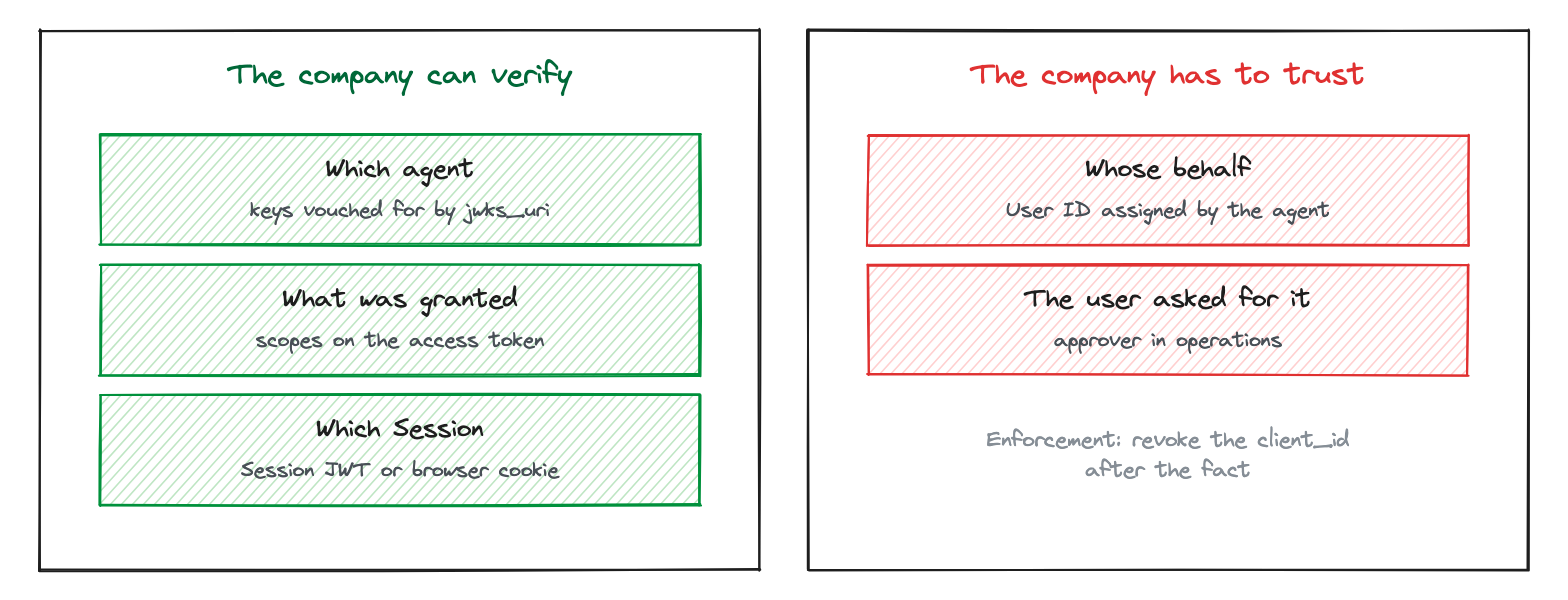 企業が確かめられる範囲
許された範囲の中でどう振る舞うかも、プロトコルは定めていません。予約の権限を持つエージェントが予約枠を大量に押さえても、違反にはなりません。Meta は前述のブログで、誠実な人が手作業でするのと同じやり方と規模か、すべてのエージェントが同じことをしても仕組みが回るか、という 2 つのテストを公開していますが、これは Muse 自身の基準です。
そのため、企業にできるのは問題を起こしたエージェントを後から制限することです。User ID はエージェントがいくらでも作れるので、サインインしていないリクエストを確実に制限し、ブロックし、信頼できる単位は、エージェント (client_id) です。ガイドはレート制限を client_id、ユーザー、セッションのそれぞれでかけ、client_id の分は署名を検証してから数えるよう求めています。検証前に数えると、攻撃者が別のエージェントの client_id を名乗るだけで、そのエージェントの枠を使い切ってしまうことが可能だからです。
5. 導入の始め方と、残された課題
企業は、必要な機能だけを選んで導入できます。たとえば、サインインの要らない API なら OAuth サーバーなしで公開できます。再訪したユーザーを識別したいならセッションヘッダーを検証し、アカウントが必要なタスクには OAuth を使います。
プロトコルで提供していないタスクは、tasks で一覧にして代わりの方法を案内できます。エージェントの側も、こなせなかったタスクを企業に報告できます。この仕組みがないと、エージェントはありもしない方法を探し回ることになり、企業からは「顧客が去った」ことしか見えません。
業界ごとの機能は拡張として追加します。Sierra のブログで Shopify との共著と紹介されている commerce extension は、仕様では Universal Commerce Protocol (UCP) とつなぐ UCP 拡張として公開されています。カートや決済といった買い物そのものは UCP に任せ、Poppy は poppy.json による案内、エージェントとユーザーの識別、サインインを受け持ちます。Shopify では、各ストアの poppy.json が自動で公開されています。
互換性の面では、v1.0 以降はマイナーバージョンが上がっても古いエージェントが動かなくなることはないとされています。企業は複数のバージョンを同時に提供することもできます。
まだ仕様にない機能はロードマップにまとめられており、以下の項目が挙がっています。
- 署名付きの承認: 取り消しにくい操作について、企業がユーザーの承認を自ら確かめられるようにする。企業のページでの承認、端末での署名、第三者による証明が提案されている
- 決済: ユーザーが承認した内容に結び付いた支払い。UCP 拡張で決済はできるが、
operationsとの組み合わせは未定 - プッシュ通知: 発送や担当者からの返信を、企業がエージェントに知らせる方法
- 添付ファイル: レシート、返品ラベル、商品画像、ユーザーが記入するフォームなど
- セルフホストのエージェント: ユーザーの端末で動くエージェントや、ユーザー自身のブラウザでの操作
まとめ
Personal Agent Protocol は、「任せきるか、ブロックするか」の二択の間に段階を作るためのプロトコルです。アカウントへのアクセスは標準の OAuth に任せ、そのうえでエージェントの身元と User ID を、セッションヘッダーですべてのリクエストに載せます。ユーザーが本当に頼んだのかはエージェントの申告に委ねられ、許された範囲でどう振る舞うかはプロトコルの外にあります。
この 2 点を物足りなく感じる人もいると思いますが、私は現実的な線の引き方だと考えています。ユーザーがエージェントの画面で何を見て何を承認したのかを、企業が外から確かめる標準的な方法が今のところないからです。それでも企業は、エージェントを一律にブロックせず、エージェントごとに制限をかけられるようになります。エージェントの側も、正規の経路で企業とやり取りできます。
今後の焦点は、この線をどこまで検証側に寄せられるかだと思います。ロードマップにある署名付きの承認が入れば、取り消しにくい操作に限っては企業がユーザーの承認を自分で確かめられるようになり、決済もその上に載せやすくなります。メンテナーは、そのためにはユーザーの端末での署名に加えて、端末側の対応か、企業が条件を表示する Web の仕組みが必要になるとみています。
About the author
- Agent Engineer at Sierra. I write about building software with AI agents and designing the agents themselves. Opinions are my own.
Comments
Join the discussionNo comments yet. Be the first to comment.